Kurz gesagt: Eine WordPress-Website lässt sich mit wenigen, konsequent umgesetzten Massnahmen deutlich besser absichern: regelmässige Updates, wenige und gepflegte Plugins, starke Zugänge mit Zwei-Faktor-Authentifizierung, getestete Backups und Überwachung. Absolute Sicherheit gibt es nicht, aber diese Basis reduziert das Risiko für KMU erheblich und hilft, die Datensicherheitspflichten des revDSG zu erfüllen.
Für viele KMU ist die Website der erste Kontakt mit Kundinnen und Kunden. Gleichzeitig wird sie oft nach dem Launch kaum noch angeschaut. Genau das macht WordPress-Websites zu einem einfachen Ziel: Angriffe laufen meist automatisiert und suchen nach veralteter Software, schwachen Passwörtern und bekannten Schwachstellen in Plugins. Dieser Beitrag zeigt, wie Sie Ihre WordPress Website absichern können, ohne ein eigenes IT-Team zu brauchen.
Kurzantwort: Wer seine WordPress Website absichern will, hält Kern, Theme und Plugins aktuell, entfernt alles Unnötige, schützt Zugänge mit starken Passwörtern und Zwei-Faktor-Authentifizierung und führt getestete Backups. Dazu kommen ein sauber gewartetes Hosting und eine Überwachung, die Auffälligkeiten meldet. Eine hundertprozentige Garantie gibt es nicht, aber diese Basis schliesst die häufigsten Einfallstore.
Warum ist die Sicherheit einer WordPress-Website für KMU ein Thema?
Die Sicherheit Ihrer WordPress-Website ist ein Geschäftsthema, weil eine kompromittierte Website Vertrauen, Sichtbarkeit und im schlimmsten Fall Kundendaten kostet. WordPress ist weit verbreitet, und dadurch für Angreifer besonders lohnend: Eine einzige Schwachstelle in einem populären Plugin lässt sich bei sehr vielen Websites gleichzeitig ausnutzen.
Typische Folgen eines Vorfalls sind:
- Die Website ist zeitweise nicht erreichbar oder zeigt fremde Inhalte.
- Es werden unbemerkt Spam-Seiten oder Weiterleitungen eingeschleust, die Ihrem Ruf und Ihrem Google-Ranking schaden.
- Daten aus Kontaktformularen oder Shops gelangen in falsche Hände.
- Aufräumen, Wiederherstellen und Kommunikation binden Zeit und verursachen Kosten. [Zahl prüfen: eigene Erfahrungswerte in CHF ergänzen]
Wie kommen Angreifer typischerweise auf eine WordPress-Website?
Die meisten Angriffe nutzen nicht den WordPress-Kern selbst, sondern Schwachstellen in Plugins und Themes, schwache Zugangsdaten oder ein schlecht gewartetes Hosting. Ein Plugin ist eine Erweiterung, die Funktionen wie Formulare, Shops oder SEO-Einstellungen nachrüstet. Je mehr Plugins installiert sind, desto grösser ist die Angriffsfläche.
- Veraltete Software: Bekannte Lücken werden oft wenige Tage nach Veröffentlichung eines Updates gezielt gesucht.
- Verwaiste Plugins: Erweiterungen, die nicht mehr vom Hersteller gepflegt werden, erhalten keine Sicherheitsupdates mehr.
- Schwache oder mehrfach verwendete Passwörter: Sie ermöglichen sogenannte Brute-Force-Angriffe, bei denen automatisiert Passwörter durchprobiert werden.
- Zu viele Administratorkonten: Jedes Konto mit Vollzugriff ist ein mögliches Einfallstor.
- Raubkopien («Nulled»-Plugins und -Themes): Sie enthalten häufig Schadcode.
Wie lässt sich eine WordPress-Website absichern? Acht Massnahmen
Eine WordPress-Website sichern Sie, indem Sie die häufigsten Einfallstore der Reihe nach schliessen. Die folgenden acht Massnahmen sind kein Hexenwerk, müssen aber dauerhaft umgesetzt werden.
- Updates konsequent einspielen: WordPress-Kern, Themes und Plugins regelmässig aktualisieren, sicherheitsrelevante Updates zeitnah. Vorher auf einer Staging-Kopie testen, wenn die Website geschäftskritisch ist.
- Plugins reduzieren: Nicht benutzte Plugins und Themes nicht nur deaktivieren, sondern löschen. Vor jeder Installation prüfen, wie aktiv das Plugin gepflegt wird.
- Starke Zugänge: Lange, einzigartige Passwörter über einen Passwortmanager und Zwei-Faktor-Authentifizierung (2FA) für alle Konten mit Redaktions- oder Administratorrechten.
- Rechte sparsam vergeben: Jede Person erhält nur die Rolle, die sie braucht. Ehemalige Mitarbeitende und externe Dienstleister werden nach Projektende sofort gesperrt.
- Backups, die funktionieren: Tägliche oder wöchentliche Sicherungen von Dateien und Datenbank, an einem separaten Ort gespeichert. Entscheidend ist ein regelmässiger Test der Wiederherstellung.
- Solides Hosting: Aktuelle PHP-Version, HTTPS-Zertifikat, getrennte Konten pro Website und idealerweise eine Web Application Firewall (WAF), die verdächtigen Datenverkehr filtert. Standort der Server und Auftragsbearbeitung sollten Sie im Hinblick auf das revDSG klären.
- Überwachung und Protokolle: Verfügbarkeitsmonitoring, Benachrichtigung bei Dateiänderungen und Login-Versuchen sowie ein Blick in die Google Search Console auf unerwartete Seiten.
- Notfallplan: Wer wird informiert, wer stellt wieder her, wer kommuniziert? Ein halbseitiges Dokument genügt, wenn es vor dem Vorfall existiert.
Was hat das mit manipulierten Suchergebnissen zu tun?
Sicherheit und Sichtbarkeit hängen zusammen, weil sowohl Websites als auch Suchergebnisse manipuliert werden können. Search Engine Land berichtet, dass Semrush bestätigt hat, dass «vergiftete» Google-Ergebnisse die Daten von SEO-Tools beeinflussen [1].
Für KMU lässt sich daraus eine vorsichtige Lehre ziehen: Auswertungen und Rankings sollten Sie nicht blind übernehmen, sondern gegen Ihre eigenen Daten prüfen, etwa gegen die Google Search Console und Ihre Website-Statistik. Beachten Sie die Grenze dieser Quelle: Der Bericht betrifft SEO-Tools und Suchergebnisse, er belegt keine konkreten Sicherheitslücken in WordPress-Plugins. Zu Plugin-Schwachstellen sollten Sie die Hinweise der jeweiligen Hersteller und eine aktuelle Schwachstellendatenbank konsultieren. [Autor ergänzt: konkrete, aktuelle Plugin-Meldung mit Quelle, falls als Aufhänger gewünscht]
Was verlangt das revDSG von Betreibern einer Website?
Das revidierte Datenschutzgesetz (revDSG) verlangt, dass Personendaten durch angemessene technische und organisatorische Massnahmen geschützt werden (Datensicherheit). Das gilt auch für Daten, die über Kontaktformulare, Newsletter-Anmeldungen oder Online-Shops auf Ihrer Website landen.
- Verantwortliche müssen Verletzungen der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die betroffenen Personen führen, dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) so rasch wie möglich melden.
- Dokumentieren Sie, welche Daten Ihre Website erhebt, wo sie gespeichert werden und wer Zugriff hat.
- Regeln Sie die Zusammenarbeit mit Hosting-Anbietern und Agenturen schriftlich.
Dies ist eine Orientierung und keine Rechtsberatung. Für Ihren konkreten Fall klären Sie die Anforderungen mit einer Fachperson für Datenschutz.
Aus der Praxis: Rettung einer kompromittierten KMU-Webseite
- Ausgangslage: Ein Schweizer Dienstleister wandte sich mit einer vollständig kompromittierten Webpräsenz an uns. Ein Angreifer hatte eine Schwachstelle in einem veralteten Skript ausgenutzt, bestehende Schutzmechanismen deaktiviert und Schadsoftware injiziert. Über manipulierte PHP-Skripte wurden die Dateirechte auf Serverebene so überschrieben, dass infizierte Dateien weder bearbeitet noch gelöscht werden konnten. Das System war für den Kunden faktisch nicht mehr administrierbar.
- Vorgehen: Nach einer sofortigen Bestandsaufnahme isolierten wir das System in Abstimmung mit dem Hoster, um eine weitere Ausbreitung zu verhindern. Die gesperrten Verzeichnisse wurden auf Root-Ebene bereinigt und durch einen intakten Backup-Stand ersetzt. Anschliessend schlossen wir die zugrundeliegenden Sicherheitslücken, aktualisierten sämtliche Systemkomponenten und richteten eine restriktive Rechteverwaltung sowie automatisierte Integritätsprüfungen ein.
- Ergebnis: Die Website war wieder fehlerfrei und schadcodefrei online. Der wirtschaftliche Schaden blieb dank des vorhandenen Backups und des schnellen Eingreifens im niedrigen vierstelligen Bereich. Durch die anschliessende Härtung der Server- und Dateiberechtigungen wurden erneute Schreibzugriffe dieser Art technisch vollständig unterbunden.
Was können Sie heute selbst prüfen? Checkliste für 30 Minuten
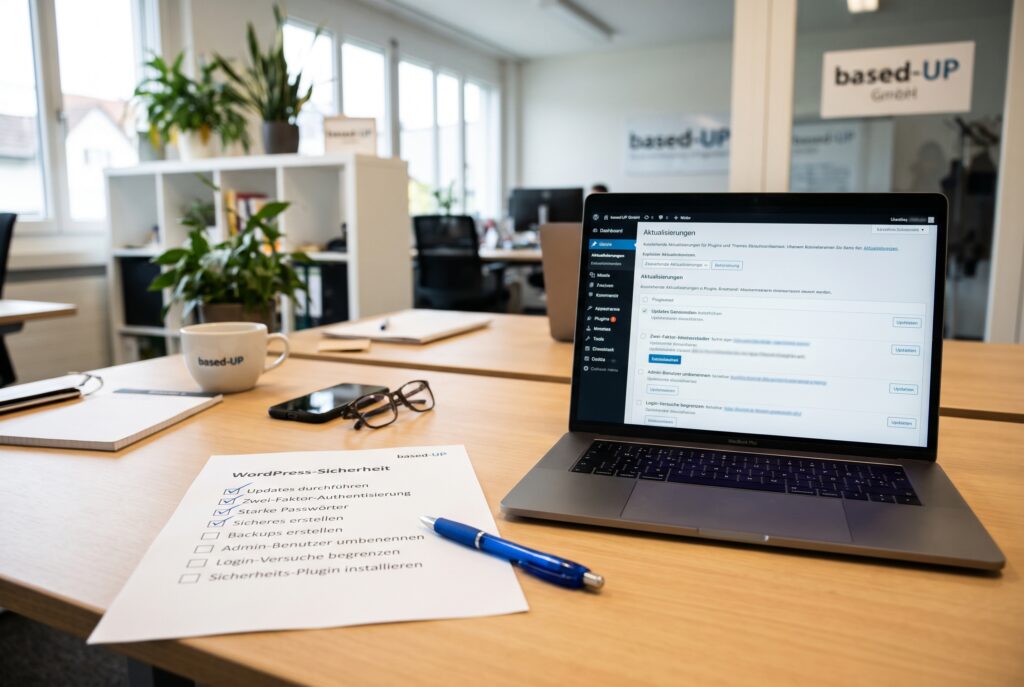
Mit einer kurzen Bestandsaufnahme erkennen Sie die grössten Risiken in rund 30 Minuten. Gehen Sie im WordPress-Backend die folgenden Punkte durch:
- Sind unter «Dashboard → Aktualisierungen» offene Updates für Kern, Plugins oder Themes vorhanden?
- Gibt es deaktivierte oder nicht mehr gebrauchte Plugins, die Sie löschen können?
- Wie viele Benutzerkonten haben Administratorrechte, und kennen Sie alle Personen?
- Ist 2FA für alle Redaktions- und Administratorkonten aktiv?
- Wann wurde zuletzt ein Backup erstellt, und wurde die Wiederherstellung je getestet?
- Zeigt die Google Search Console Seiten oder Meldungen, die Sie nicht kennen?
Wo liegen die Grenzen?
Keine Massnahme garantiert vollständige Sicherheit. Auch gepflegte Websites können von bisher unbekannten Schwachstellen (sogenannten Zero-Day-Lücken) betroffen sein, bevor ein Update existiert. Sicherheits-Plugins ersetzen weder Updates noch ein sauberes Hosting und können selbst Schwachstellen enthalten. Ziel ist deshalb, das Risiko zu senken und im Ernstfall schnell wieder handlungsfähig zu sein, nicht, jedes Risiko auszuschliessen.
Wenn Sie Ihre Website nicht selbst betreuen möchten, ist ein Wartungsvertrag mit klar definierten Aufgaben sinnvoll: Updates, Backups, Monitoring und Reaktionszeiten im Störfall. Stand dieses Beitrags: Oktober 2026.
Häufige Fragen
Wie oft sollte ich eine WordPress-Website aktualisieren?
Prüfen Sie mindestens wöchentlich auf Updates und spielen Sie sicherheitsrelevante Updates möglichst zeitnah ein. Bei geschäftskritischen Websites testen Sie Updates vorher auf einer Staging-Kopie.
Sind Sicherheits-Plugins für WordPress ausreichend?
Nein, Sicherheits-Plugins ergänzen die Basis, ersetzen sie aber nicht. Updates, wenige gepflegte Plugins, starke Zugänge, Backups und solides Hosting bleiben die wichtigsten Massnahmen.
Was tue ich, wenn meine WordPress-Website gehackt wurde?
Nehmen Sie die Website wenn nötig vom Netz, ändern Sie alle Passwörter und stellen Sie ein sauberes Backup wieder her. Prüfen Sie danach, wie der Angriff möglich war, und klären Sie, ob eine Meldung nach revDSG nötig ist.
Gilt das revDSG auch für kleine Unternehmen?
Ja, das revDSG gilt grundsätzlich für alle, die Personendaten bearbeiten, unabhängig von der Unternehmensgrösse. Für Ihren Einzelfall empfiehlt sich eine Abklärung mit einer Datenschutzfachperson.